Em 4 de novembro de 2026, uma manchete passou a circular em comunidades de tecnologia, política e engenharia: reguladores do Reino Unido dizem que empresas não podem culpar seus agentes de IA quando algo dá errado. Os textos disponíveis são publicações replicadas em fóruns, sem o documento original, então este artigo não detalha qual regulador falou, em que norma ou com que sanções. O recado, porém, é claro e vale para quem quer implementar agentes de IA com segurança nas empresas: delegar tarefa ao agente não delega a responsabilidade.
No mesmo dia, em um evento da WIRED em Miami, o CEO da Hugging Face, Clément Delangue, defendeu, segundo o relato, que quem implanta agentes de IA deve ser legalmente responsável pelo que eles fazem. São contextos diferentes, mas a direção é a mesma.
O que isso muda para a sua empresa
Se um agente aprova um desconto indevido, envia um dado ao destinatário errado ou apaga um cadastro, o cliente, o auditor e o regulador vão perguntar à empresa o que aconteceu, não ao fornecedor do modelo. Isso muda a pergunta de implantação: não é só "o agente funciona?", e sim "quem responde por ele, o que ele pode fazer sozinho e como provamos o que ele fez?".
Este texto é orientação técnica e de gestão, não parecer jurídico. As obrigações no Brasil, como a LGPD, dependem do seu caso e devem ser avaliadas com assessoria jurídica.
Como implementar agentes de IA com segurança nas empresas: 7 passos
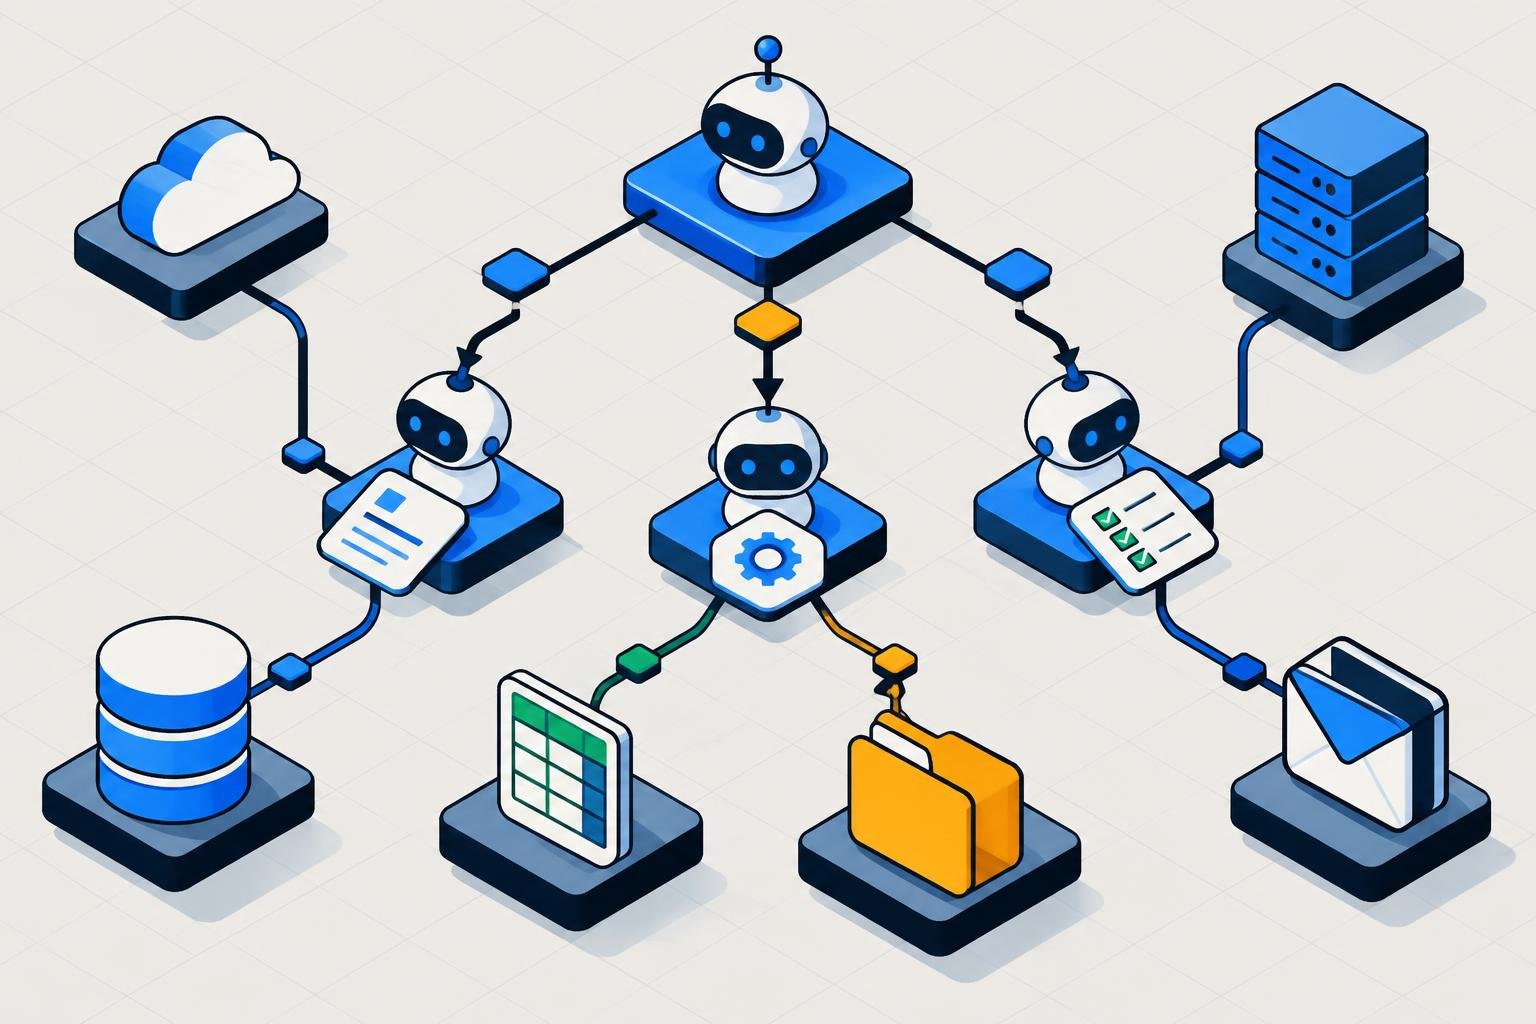
- Nomeie um responsável por cada agente. Uma pessoa (não "a TI" em geral) responde pelo comportamento, pelos acessos e pela revisão periódica do agente.
- Classifique os processos por risco. Separe tarefas reversíveis e de baixo impacto (resumir, classificar, rascunhar) das críticas (pagar, excluir, alterar cadastro, falar em nome da empresa, decidir sobre pessoas).
- Defina aprovações humanas. Nas tarefas críticas, o agente propõe e uma pessoa confirma. Documente quem aprova, em quanto tempo e o que acontece se ninguém responder.
- Estabeleça limites de atuação. Valores máximos, listas de ações permitidas, sistemas acessíveis e horários. O limite deve ser imposto pelo sistema, não apenas pedido no prompt. Veja como controlar permissões de agentes.
- Use credenciais próprias e mínimas. O agente tem identidade separada, com o menor acesso necessário, e começa só com leitura. Detalhes em como dar acesso seguro a agentes de IA.
- Registre tudo. Guarde o que o agente recebeu, o que decidiu, quais ferramentas chamou e quem aprovou. Sem trilha de auditoria, a empresa não consegue explicar um erro. Veja como monitorar e auditar agentes.
- Monitore e tenha um botão de parada. Alertas para comportamento fora do padrão e capacidade de pausar o agente e revogar acessos em minutos. Leia como controlar e interromper agentes de IA.
Exemplo prático de matriz de responsabilidade
| Tipo de ação | Exemplo | Controle recomendado |
|---|---|---|
| Baixo risco, reversível | Classificar chamados, resumir documentos | Automática, com log e amostragem de revisão |
| Risco médio | Responder cliente, atualizar status | Limites definidos e revisão por amostragem ou por exceção |
| Alto risco ou irreversível | Pagamentos, exclusões, envio de dados, decisões sobre pessoas | Aprovação humana obrigatória e registro completo |
Erros comuns
- Achar que o fornecedor assume o risco. Contratos variam; leia o que cobrem e não presuma que a responsabilidade é transferida.
- Aprovação de fachada. Se a pessoa clica "aprovar" sem ver o contexto, o controle existe só no papel.
- Limites só no prompt. Instruções podem ser ignoradas ou contornadas; o limite precisa estar no sistema.
- Sem registro. Quando algo dá errado, não há como reconstruir a decisão.
O que fazer agora
- Liste os agentes e automações com IA em uso e o responsável de cada um.
- Marque quais executam ações críticas sem aprovação humana e corrija primeiro esses casos.
- Ative registros e alertas e teste como pausar o agente.
- Continue a leitura: como validar ações de agentes de IA, como usar agentes de IA com segurança e agentes de IA para empresas.
Quer ver onde a IA gera retorno na sua operação? No diagnóstico gratuito, mapeamos seus processos e indicamos o que automatizar primeiro.
Quero meu diagnóstico gratuito →Conclusão
A mensagem atribuída aos reguladores britânicos resume o que a boa governança já pedia: a empresa continua responsável pelo que o agente faz. Com dono definido, aprovações humanas, limites impostos pelo sistema, registros e monitoramento, é possível ganhar produtividade com agentes sem criar um passivo. Para desenhar isso sob medida, conheça nosso serviço de agentes de IA e de software sob medida, ou fale com a Yggra.
Fontes
- r/technology, UK Regulators Say Firms Can’t Blame Their AI Agents When Things Go Wrong.
- r/unitedkingdom, UK Regulators Say Firms Can’t Blame Their AI Agents When Things Go Wrong.
- r/ChemicalEngineering, Relevant to the process industry and given all the questions about AI and LLMs here: UK Regulators Say Firms Can’t Blame Their AI Agents When Things Go Wrong.
- u/Snoo3015, Hugging Face CEO says AI risk comes mostly from closed labs, and that whoever deploys an agent should be legally responsible.
Perguntas frequentes
Como implementar agentes de IA com segurança nas empresas?
Defina o que o agente pode e não pode fazer, exija aprovação humana nas ações de maior impacto, dê a ele permissões mínimas, registre cada ação e monitore o comportamento com um responsável nomeado e um jeito rápido de pausar o agente.
A empresa é responsável pelo que um agente de IA faz?
Segundo as notícias de 4 de novembro de 2026, reguladores do Reino Unido afirmam que empresas não podem culpar seus agentes de IA quando algo dá errado. Para a sua operação, o caminho seguro é tratar o agente como parte do processo, com dono e controles. Em caso de dúvida jurídica, consulte um advogado.
Preciso de aprovação humana para todas as ações do agente?
Não. Ações de baixo risco e reversíveis podem ser automáticas. Reserve a aprovação para pagamentos, exclusões, mudanças em cadastros, envio de dados e decisões que afetam clientes.